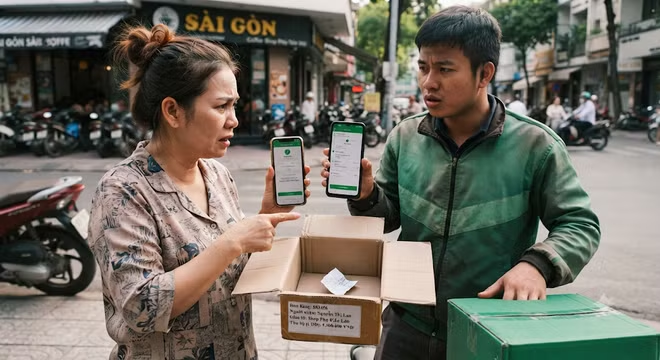
Thanh toán chuyển khoản khi nhận hàng trực tuyến đã trở thành thói quen của nhiều người tiêu dùng. Tuy nhiên, sự tiện lợi này cũng đang bị các đối tượng lừa đảo khai thác bằng những kịch bản giả danh shipper, nhân viên kho hoặc bộ phận chăm sóc khách hàng. Thay vì trực tiếp chiếm đoạt khoản tiền hàng vài chục hay vài trăm nghìn đồng, chúng thường sử dụng thông tin đơn hàng để tiếp cận nạn nhân, sau đó dẫn dắt sang những yêu cầu chuyển tiền, cung cấp mã xác nhận hoặc thực hiện thao tác trên ứng dụng ngân hàng.
Từ cuộc gọi giao hàng đến kịch bản chiếm đoạt hàng trăm triệu đồng
Ngày 8/9/2026, Công an tỉnh Lạng Sơn cho biết đã khởi tố vụ án, khởi tố bị can và tạm giam 7 đối tượng liên quan đến một đường dây giả danh shipper. Bước đầu, nhóm này được xác định đã chiếm đoạt gần 400 triệu đồng của nhiều người mua hàng trực tuyến. Theo thông tin điều tra, đường dây hoạt động từ ngày 5/8/2026. Đến ngày 28/8, lực lượng Công an phát hiện các đối tượng tại một căn nhà sàn ở thôn Hoan Trung, xã Vũ Lễ.
Để tổ chức hoạt động, nhóm này thuê địa điểm, mua điện thoại, SIM và tài khoản ngân hàng không chính chủ, lập các tài khoản Facebook giả mạo, đồng thời thu thập dữ liệu của những khách hàng từng đặt mua hàng trực tuyến. Việc chuẩn bị nhiều số điện thoại và tài khoản khác nhau giúp các đối tượng có thể phân chia vai trò, tạo ra một quy trình liên lạc có vẻ chuyên nghiệp, khiến người nhận cuộc gọi khó nhận ra dấu hiệu bất thường.
Theo tài liệu được cung cấp, đường dây chia thành ba tuyến hoạt động. Ở tuyến đầu, một đối tượng đóng vai shipper, gọi điện thông báo khách hàng đã vô tình đăng ký một gói dịch vụ có mức phí 4 triệu đồng mỗi tháng. Khi nạn nhân lo lắng và muốn hủy đăng ký, cuộc gọi được chuyển sang tuyến thứ hai, nơi một người khác tự xưng là nhân viên kho để tiếp tục giải thích, xác nhận thông tin. Sau đó, tuyến thứ ba xuất hiện với vai trò nhân viên tổng công ty giao hàng, liên hệ qua Facebook giả và hướng dẫn nạn nhân chuyển tiền vào tài khoản do nhóm chuẩn bị.
Việc nhiều người lần lượt tham gia trao đổi khiến nạn nhân dễ tin rằng mình đang được hỗ trợ bởi các bộ phận khác nhau của một đơn vị vận chuyển. Thực chất, các vai diễn đều nằm trong cùng một kịch bản nhằm tạo áp lực và thúc đẩy người mua thực hiện giao dịch. Các đối tượng trong vụ việc bị khởi tố về tội “Sử dụng mạng máy tính, mạng viễn thông, phương tiện điện tử thực hiện hành vi chiếm đoạt tài sản” theo khoản 2 Điều 290 Bộ luật Hình sự.
Một biến thể khác được Công an tỉnh Hưng Yên cảnh báo ngày 7/8/2026, sau khi một phụ nữ suýt mất hơn 28 triệu đồng vì làm theo hướng dẫn được giới thiệu là quy trình hoàn tiền. Cụ thể, ngày 2/8, chị T.T.P. (sinh năm 1990, trú tại phường Trần Lãm) nhận cuộc gọi từ người tự xưng là shipper. Người này nói đã gửi nhầm số tài khoản thanh toán đơn hàng và đề nghị chị thực hiện khiếu nại để đơn vị vận chuyển hoàn lại tiền.
Sau đó, nạn nhân được hướng dẫn truy cập một trang Facebook mang tên đơn vị chuyển phát. Một người khác tiếp tục đóng vai nhân viên chăm sóc khách hàng, gửi cho chị một dãy số được gọi là “mã xác nhận hoàn tiền” và yêu cầu nhập vào ứng dụng ngân hàng. Tuy nhiên, thay vì xác nhận việc hoàn tiền, thao tác này lại hiển thị lệnh chuyển khoản hơn 28 triệu đồng. Nhận thấy dấu hiệu bất thường, chị P. đã dừng lại và trình báo cơ quan Công an.
Trường hợp trên cho thấy kẻ gian có thể lợi dụng chính những thao tác quen thuộc trong giao dịch ngân hàng để đánh lừa người dùng. Nạn nhân được dẫn dắt qua nhiều bước, từ cuộc gọi giao hàng, khiếu nại đến liên hệ bộ phận chăm sóc khách hàng. Khi đã tin vào câu chuyện hoàn tiền, họ có thể mất cảnh giác trước yêu cầu nhập mã hoặc xác nhận giao dịch. Trong khi đó, mã OTP và các mã xác thực ngân hàng thực chất có thể được sử dụng để phê duyệt giao dịch tài chính, chứ không đơn thuần là mã nhận lại tiền.
Đáng chú ý, rủi ro không chỉ xuất hiện khi người mua chủ động thanh toán cho shipper. Những người thường xuyên vắng nhà, nhờ bảo vệ, lễ tân hoặc người thân nhận hàng và chuyển khoản sau cũng có thể trở thành mục tiêu. Nếu không trực tiếp kiểm tra kiện hàng, mã đơn và số tiền thu hộ, người mua có thể thanh toán cho một đơn hàng không thuộc giao dịch của mình. Bản thân việc chuyển khoản cho nhân viên giao hàng không phải hành vi nguy hiểm, nhưng việc thanh toán khi chưa đối chiếu thông tin mới là kẽ hở để kẻ gian khai thác.
Tháng 10/2026, Giao Hàng Tiết Kiệm (GHTK) tiếp tục phát cảnh báo về tình trạng mạo danh shipper, nhân viên chăm sóc khách hàng và lập fanpage giả để yêu cầu khách chuyển khoản hoặc cung cấp mã OTP. Trước đó, tháng 5/2025, một phụ nữ tại Hà Nội đã mất hơn 900 triệu đồng sau khi được hướng dẫn nhận lại khoản tiền chuyển nhầm và hủy thẻ hội viên. Những vụ việc này cho thấy thủ đoạn có thể bắt đầu từ một giao dịch nhỏ nhưng hậu quả cuối cùng không giới hạn ở giá trị đơn hàng.
Ngoài việc giả danh nhân viên giao nhận, Bộ Công an từng cảnh báo các đối tượng có thể mang hàng kém chất lượng đến, yêu cầu người mua thanh toán nhưng không cho kiểm tra trước. Một thủ đoạn khác là dụ khách cài ứng dụng theo dõi đơn hàng để chiếm quyền điều khiển điện thoại. Khi được cấp quyền truy cập hoặc cài đặt phần mềm độc hại, thiết bị có nguy cơ bị khai thác dữ liệu, tạo điều kiện để kẻ gian tiếp tục thực hiện hành vi chiếm đoạt tài sản.
Cơ quan chức năng và chuyên gia khuyến cáo cách bảo vệ giao dịch
Trước những diễn biến trên, nguyên tắc quan trọng nhất đối với người mua hàng trực tuyến là chỉ thanh toán khi thông tin đơn hàng khớp với giao dịch đã thực hiện. Người dùng nên mở ứng dụng của sàn thương mại điện tử hoặc đơn vị vận chuyển để kiểm tra mã đơn, số tiền thu hộ và trạng thái giao hàng. Nếu không tìm thấy đơn hàng tương ứng, cần từ chối nhận và không chuyển tiền theo yêu cầu của người giao hàng.
Việc kiểm tra kiện hàng trước khi thanh toán cũng cần được thực hiện nghiêm túc. Nếu shipper không cho kiểm tra, người mua nên liên hệ người bán hoặc tổng đài chính thức của đơn vị vận chuyển để xác minh. Với trường hợp nhờ người khác nhận hộ, chỉ nên chuyển khoản sau khi người nhận xác nhận đã cầm đúng kiện hàng và đối chiếu được thông tin đơn. Cách làm này giúp hạn chế tình trạng thanh toán nhầm đơn hoặc chuyển tiền cho người không có liên quan đến giao dịch.
Người tiêu dùng cũng được khuyến nghị ưu tiên thanh toán thông qua ví điện tử hoặc cổng thanh toán tích hợp trên sàn thương mại điện tử, thay vì chuyển khoản thủ công vào tài khoản cá nhân không rõ nguồn gốc. Đặc biệt, không nên quét mã QR do người lạ gửi hoặc nhập mã xác nhận theo hướng dẫn qua điện thoại. Bất kỳ yêu cầu cài ứng dụng theo dõi đơn hàng, truy cập đường link lạ hay chia sẻ thông tin ngân hàng nào cũng cần được kiểm chứng trước khi thực hiện.
Một điểm khác cần lưu ý là các cảnh báo giao dịch từ ngân hàng. Từ năm 2026, nhiều ngân hàng mở rộng tính năng cảnh báo đối với tài khoản nhận tiền có dấu hiệu nghi ngờ gian lận. Khi ứng dụng ngân hàng hiển thị cảnh báo, người dùng nên dừng giao dịch và kiểm tra lại thông tin người nhận thay vì bỏ qua để hoàn tất thanh toán. Nếu đã cung cấp dữ liệu hoặc phát hiện giao dịch bất thường, cần nhanh chóng liên hệ ngân hàng để đề nghị hỗ trợ và trình báo cơ quan Công an.
Ở góc độ an ninh mạng, chuyên gia an ninh mạng Vũ Ngọc Sơn, cho rằng sự phát triển của thương mại điện tử đang tạo ra nghịch lý: mua sắm và thanh toán ngày càng thuận tiện, nhưng tài sản của người dùng cũng có thể bị đánh cắp nhanh chóng chỉ sau một lần bất cẩn.
Theo ông Sơn, các hình thức lừa đảo trực tuyến ngày càng đa dạng, từ giả mạo cửa hàng uy tín, chiếm đoạt tài khoản, yêu cầu đặt cọc đến giao hàng kém chất lượng. Tội phạm còn sử dụng liên kết độc hại, tin nhắn và cuộc gọi mạo danh để đánh cắp dữ liệu cá nhân, khiến người dùng đối mặt với nguy cơ mất tiền, lộ thông tin và bị lợi dụng cho những hành vi vi phạm pháp luật.
Đáng chú ý, các đối tượng đang tận dụng công nghệ mới, trong đó có trí tuệ nhân tạo (AI) và deepfake, để giả mạo gương mặt hoặc giọng nói của người thân, từ đó thao túng cảm xúc và khai thác lòng tin, lòng tham hoặc nỗi sợ hãi của nạn nhân. Vì vậy, việc nhận diện lừa đảo không thể chỉ dựa vào giọng nói, hình ảnh hay cách xưng danh của người liên hệ. Người dùng cần xác minh thông tin qua những kênh độc lập, nhất là khi được yêu cầu chuyển tiền hoặc cung cấp dữ liệu nhạy cảm.
Để ứng phó với các nguy cơ này, ông Sơn đề xuất triển khai đồng bộ mô hình “Khiên 3 lớp”, gồm hành lang pháp lý, công nghệ phòng vệ và kỹ năng số của người dân. Trong đó, trụ cột pháp lý hướng đến việc bảo vệ dữ liệu cá nhân, ngăn chặn tình trạng đánh cắp, mua bán hoặc trao đổi trái phép thông tin. Đây là vấn đề quan trọng bởi dữ liệu cá nhân bị lộ lọt có thể giúp kẻ gian tiếp cận người dùng bằng những cuộc gọi có thông tin chính xác, khiến nạn nhân dễ tin tưởng hơn.
Theo nội dung chuyên gia cung cấp, Luật Bảo vệ dữ liệu cá nhân 2025 nghiêm cấm hành vi đánh cắp, mua bán hoặc trao đổi trái phép dữ liệu cá nhân. Dự thảo Luật An ninh mạng 2025 cũng xác định an ninh dữ liệu là một trọng tâm, đồng thời đề cập việc nghiêm cấm sử dụng công nghệ để giả mạo thông tin, hình ảnh, giọng nói hoặc làm nhái sản phẩm và thương hiệu. Bên cạnh đó, hợp tác quốc tế thông qua Công ước Hà Nội được kỳ vọng hỗ trợ các quốc gia phối hợp chia sẻ dữ liệu, thu thập bằng chứng số và xử lý tội phạm mạng xuyên biên giới.
Ở trụ cột công nghệ, các ngân hàng và tổ chức tài chính đang triển khai nhiều lớp xác thực như mật khẩu, OTP, sinh trắc học và phân tích hành vi để phát hiện giao dịch bất thường. Hệ thống kết nối cảnh báo tài khoản phạm tội giữa các ngân hàng với Bộ Công an và Ngân hàng Nhà nước cũng được đề cập như một giải pháp hỗ trợ ngăn chặn giao dịch đáng ngờ, góp phần bảo vệ tài sản cho người dân. Ngoài ra, người dùng có thể chủ động sử dụng các công cụ phát hiện đường link và phần mềm độc hại, trong đó có ứng dụng nTrust do NCA phát hành.
Tuy nhiên, theo ông Sơn, kỹ năng số của người dùng vẫn là yếu tố giữ vai trò đặc biệt quan trọng. Người dân cần được trang bị kiến thức để nhận diện các hình thức lừa đảo trước khi trở thành nạn nhân, thay vì chỉ tìm cách khắc phục sau khi mất tiền. Chuyên gia nhấn mạnh vai trò của phong trào “Bình dân học vụ số”, đồng thời khuyến khích thế hệ trẻ hướng dẫn ông bà, cha mẹ sử dụng công nghệ an toàn. “Cẩm nang An ninh mạng” do NCA biên soạn cũng được giới thiệu là nguồn tài liệu để người dùng tìm hiểu các hình thức lừa đảo và biện pháp phòng tránh.
Đối với các giao dịch mua sắm trực tuyến, ông Sơn khuyến nghị người dân áp dụng nguyên tắc “3 Không - 3 Nhanh”. Ba điều không gồm: không tin tưởng tuyệt đối, kể cả khi trao đổi qua video call; không cài đặt ứng dụng từ liên kết lạ; không chuyển tiền khi chưa xác thực. Ba điều cần nhanh chóng thực hiện là tra cứu khi nhận được thông tin đáng ngờ, ngắt kết nối khi bị đe dọa hoặc thao túng và báo cáo với cơ quan chức năng khi phát sinh sự cố.
Những khuyến cáo này đặc biệt cần thiết với người thường xuyên mua sắm trực tuyến và có thói quen thanh toán cho shipper bằng chuyển khoản. Người mua không nên để áp lực nhận hàng, lời thúc giục của người giao hàng hay lời hứa hoàn tiền khiến mình bỏ qua bước kiểm tra. Một giao dịch an toàn cần bắt đầu từ việc xác nhận đúng đơn, đúng số tiền và đúng người nhận thanh toán.
Trong bối cảnh thủ đoạn giả danh ngày càng được tổ chức thành nhiều lớp, mỗi người dùng cần chủ động trở thành một điểm chốt bảo vệ tài sản của mình. Chỉ một thao tác xác minh trước khi chuyển khoản, một lần từ chối cài ứng dụng lạ hoặc một cuộc gọi kiểm tra với tổng đài chính thức cũng có thể giúp ngăn chặn nguy cơ mất tiền. Như khuyến nghị của chuyên gia, an toàn trên không gian mạng không đến từ may mắn mà phụ thuộc vào hiểu biết và thói quen chủ động của mỗi người.